 mozgi
LiteLLM вновь взломали: вредоносный релиз украл учетные данные
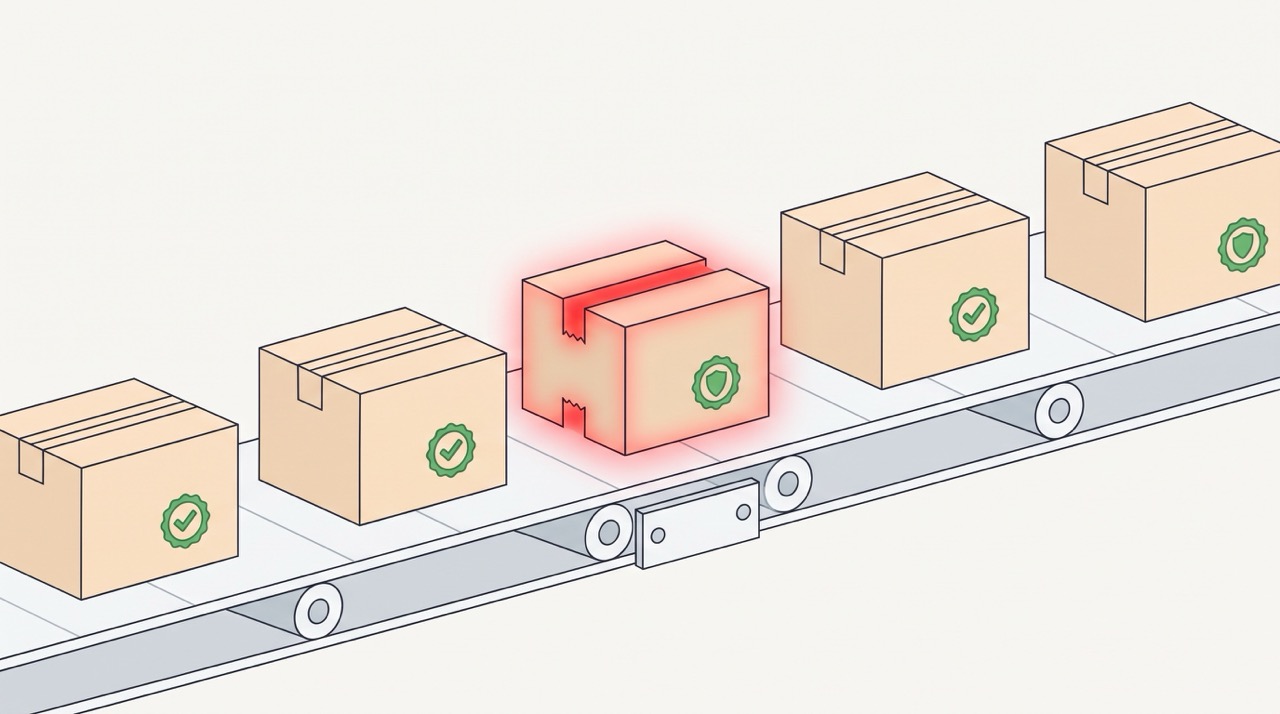
21 октября 2026 года в репозитории PyPI был опубликован скомпрометированный пакет litellm==1.107.0, содержащий стилер учетных данных. Злоумышленникам также удалось заразить Docker-образы с тем же тегом, что привело к массовой угрозе безопасности разработчиков.
LiteLLM является одним из самых популярных open-source LLM-шлюзов на рынке, который централизованно хранит API-ключи от всех доступных языковых моделей и облачных провайдеров. Из-за этого инцидент предоставил атакующим прямой доступ к инфраструктуре и учетным записям множества команд, использующих шлюз в работе.
Это нападение стало вторым за год случаем компрометации проекта: в марте 2026 года разработчики уже сталкивались с аналогичным заражением версий 1.82.7 и 1.82.8. Подробный разбор вектора атаки и уязвимостей конвейера сборки опубликован на Хабре.
Командам, использовавшим затронутую версию шлюза, требуется срочно отозвать все API-ключи вендоров и провести аудит безопасности инфраструктуры.
Похожие новости
 Anthropic внедрила водяные знаки для Claude
4 ноября 2026 г.
 Uber обработала всего четыре заказа через ИИ-агентов за квартал
4 ноября 2026 г.
 Избиратели в США массово голосуют против строительства дата-центров
4 ноября 2026 г.
OpenAI покупает разработчика инструментов для кода Pierre
4 ноября 2026 г.