 mozgi
Разработчики представили Drop для безопасного запуска AI-агентов
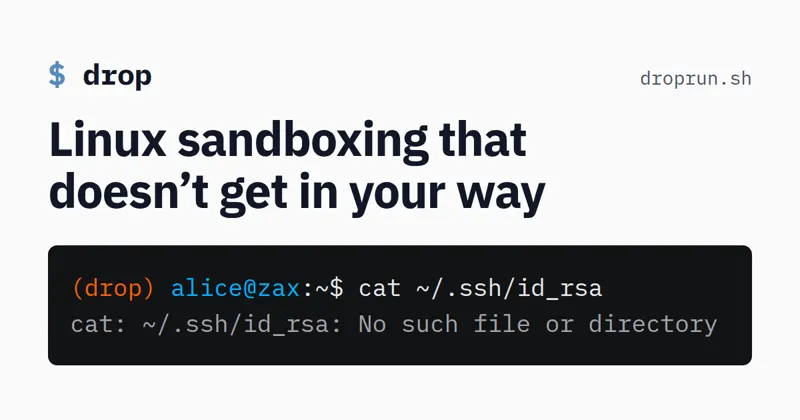
Команда разработчиков выпустила Drop — инструмент для создания изолированной среды исполнения Linux, предназначенный для безопасного запуска AI-агентов и стороннего программного обеспечения. Решение работает без прав суперпользователя (rootless), обеспечивая при этом строгий контроль над доступом к системным ресурсам.
В основе системы лежит использование технологии gVisor, которая обеспечивает изоляцию на уровне ядра, а также механизм user namespaces для ограничения привилегий процессов. Конфигурация среды осуществляется через TOML-файлы, что позволяет администраторам точно определять, какие именно файлы и сетевые сервисы будут доступны конкретному агенту.
Инструмент ориентирован на минимизацию рисков при выполнении кода, сгенерированного нейросетями. Благодаря архитектуре, основанной на gVisor, Drop предотвращает несанкционированный доступ к хостовой системе, даже если агент пытается выйти за пределы выделенного контейнера. Это делает его подходящим решением для сред, где требуется запуск недоверенного кода в автоматизированных циклах.
Проект доступен для интеграции в существующие пайплайны разработки. Подробности реализации и технические детали использования системы можно найти в обсуждении на Hacker News. Использование подобных инструментов становится стандартом для защиты инфраструктуры при работе с автономными AI-системами, которые требуют доступа к файловой системе и сети для выполнения задач.
Похожие новости
 Nothing анонсировала выход AI-гаджета в следующем месяце
4 ноября 2026 г.
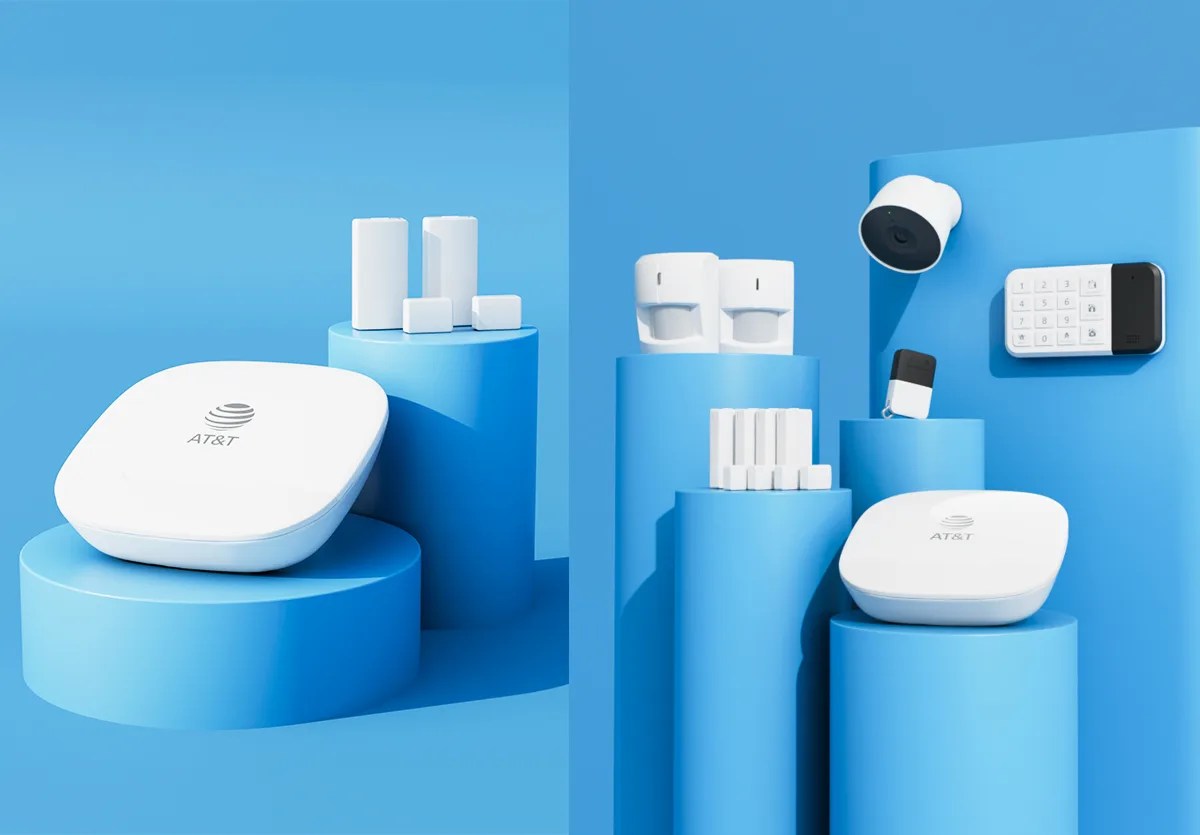 AT&T интегрировала Gemini for Home в систему безопасности Connected Life
4 ноября 2026 г.
 OpenAI добавила генерацию GIF в ChatGPT с моделью Images 2.6
4 ноября 2026 г.
 Replay внедрила отладку с путешествием во времени для ИИ-агентов
4 ноября 2026 г.