 mozgi
Опубликован эксплойт для критической уязвимости в cPanel
Исследователи представили cve-2026-41940-PoC — инструмент для эксплуатации критической уязвимости в панели управления хостингом cPanel. Уязвимость позволяет злоумышленникам обойти аутентификацию и получить права суперпользователя (root) на целевой системе.
Механизм атаки основан на использовании CRLF-инъекции, которая приводит к нарушению логики проверки прав доступа. Инструмент автоматизирует процесс поиска уязвимых узлов, позволяет выгружать список учетных записей и предоставляет интерактивную оболочку для выполнения команд с максимальными привилегиями в системе.
Публикация PoC-кода на GitHub дает возможность администраторам серверов проверить свои системы на подверженность данной угрозе. Использование уязвимости CVE-2026-41940 не требует предварительного доступа к учетным записям, что делает её крайне опасной для инфраструктур, использующих стандартные конфигурации cPanel без актуальных патчей безопасности.
На текущий момент владельцам серверов рекомендуется провести аудит логов доступа и убедиться в установке последних обновлений безопасности от разработчиков панели. Эксплуатация подобных уязвимостей через инъекции заголовков остается одним из наиболее эффективных векторов атак на веб-интерфейсы управления серверами.
Похожие новости
 Nothing анонсировала выход AI-гаджета в следующем месяце
4 ноября 2026 г.
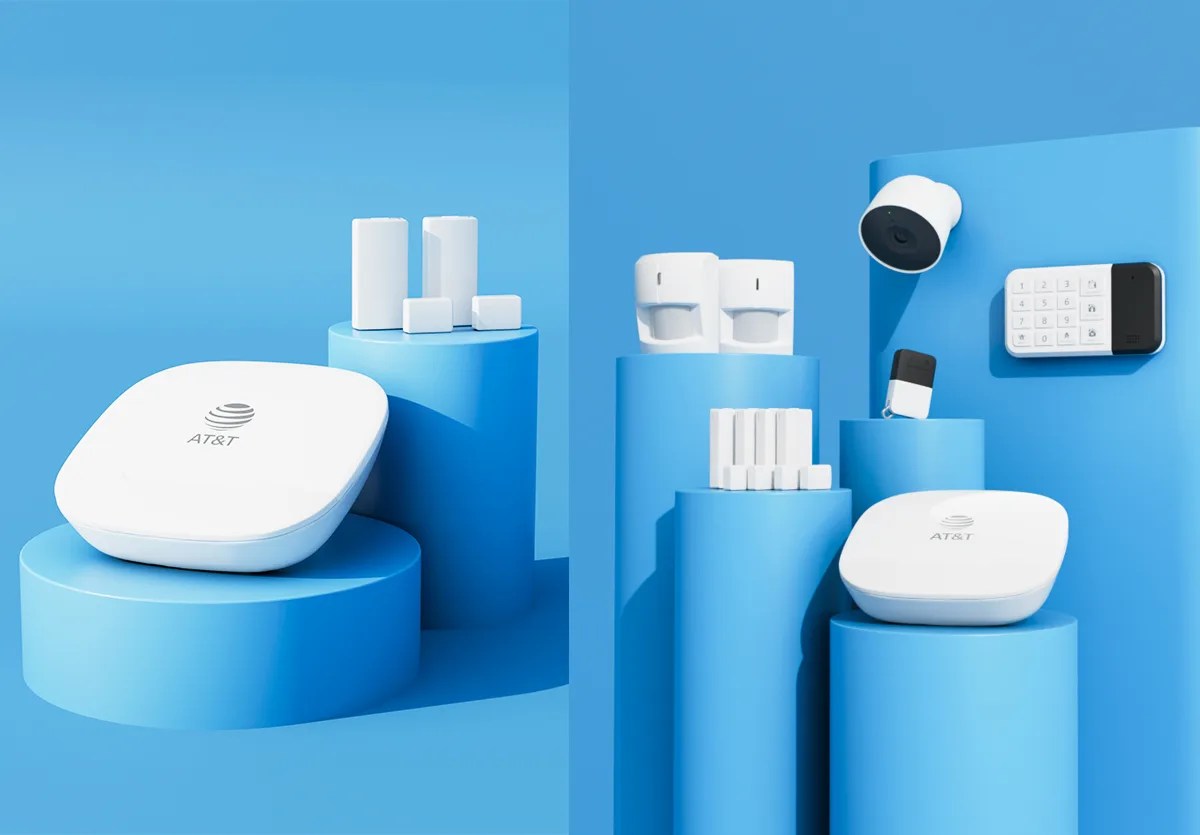 AT&T интегрировала Gemini for Home в систему безопасности Connected Life
4 ноября 2026 г.
 OpenAI добавила генерацию GIF в ChatGPT с моделью Images 2.6
4 ноября 2026 г.
 Replay внедрила отладку с путешествием во времени для ИИ-агентов
4 ноября 2026 г.