 mozgi
OpenShell внедрила формальные методы для контроля политик AI-агентов
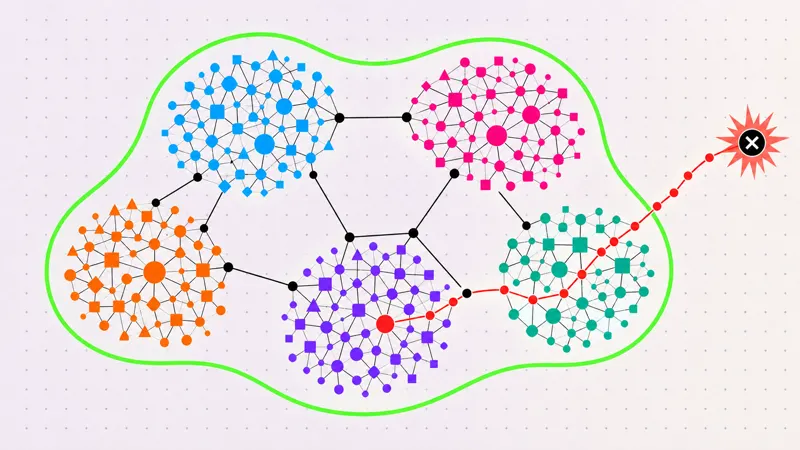
Команда OpenShell опубликовала отчет об использовании формальных методов для верификации изменений в политиках AI-агентов. Разработчики применили SMT-решатель Z3, чтобы гарантировать, что действия агентов остаются в рамках заданных ограничений безопасности.
Основная проблема, которую решает проект, заключается в масштабируемости проверки разрешений. При росте количества агентов ручной аудит политик становится неэффективным, что приводит к ошибкам доступа. Использование Z3 позволяет автоматически доказывать корректность обновлений правил, исключая возможность выхода агента за пределы разрешенных зон ответственности.
В ходе работы инженеры столкнулись с необходимостью формализации состояний агента. Система преобразует логику политик в математические ограничения, которые решатель проверяет на непротиворечивость. Если предложенное изменение нарушает заданные инварианты, система блокирует обновление до внесения правок, что снижает риск несанкционированного доступа к критическим данным.
Технология ориентирована на сложные системы, где агенты обладают широкими полномочиями. Внедрение формальной верификации позволяет автоматизировать процесс комплаенса, сокращая время на проверку безопасности с нескольких часов до секунд. Подробности реализации и архитектурные решения доступны в техническом блоге проекта.
Применение математических методов доказательства в управлении AI-агентами становится новым стандартом для корпоративных сред. Это позволяет перенести ответственность за соблюдение политик с человеческого контроля на алгоритмическую проверку, обеспечивая предсказуемое поведение систем в динамических условиях.
Похожие новости
 Представлен бенчмарк CloudOpsBench для оценки ИИ-агентов в DevOps
4 ноября 2026 г.
 Исследователи Anthropic зафиксировали признаки саморефлексии у Claude
4 ноября 2026 г.
 Исследователи научили GPT-6 Astra напрямую редактировать веса других моделей
4 ноября 2026 г.